
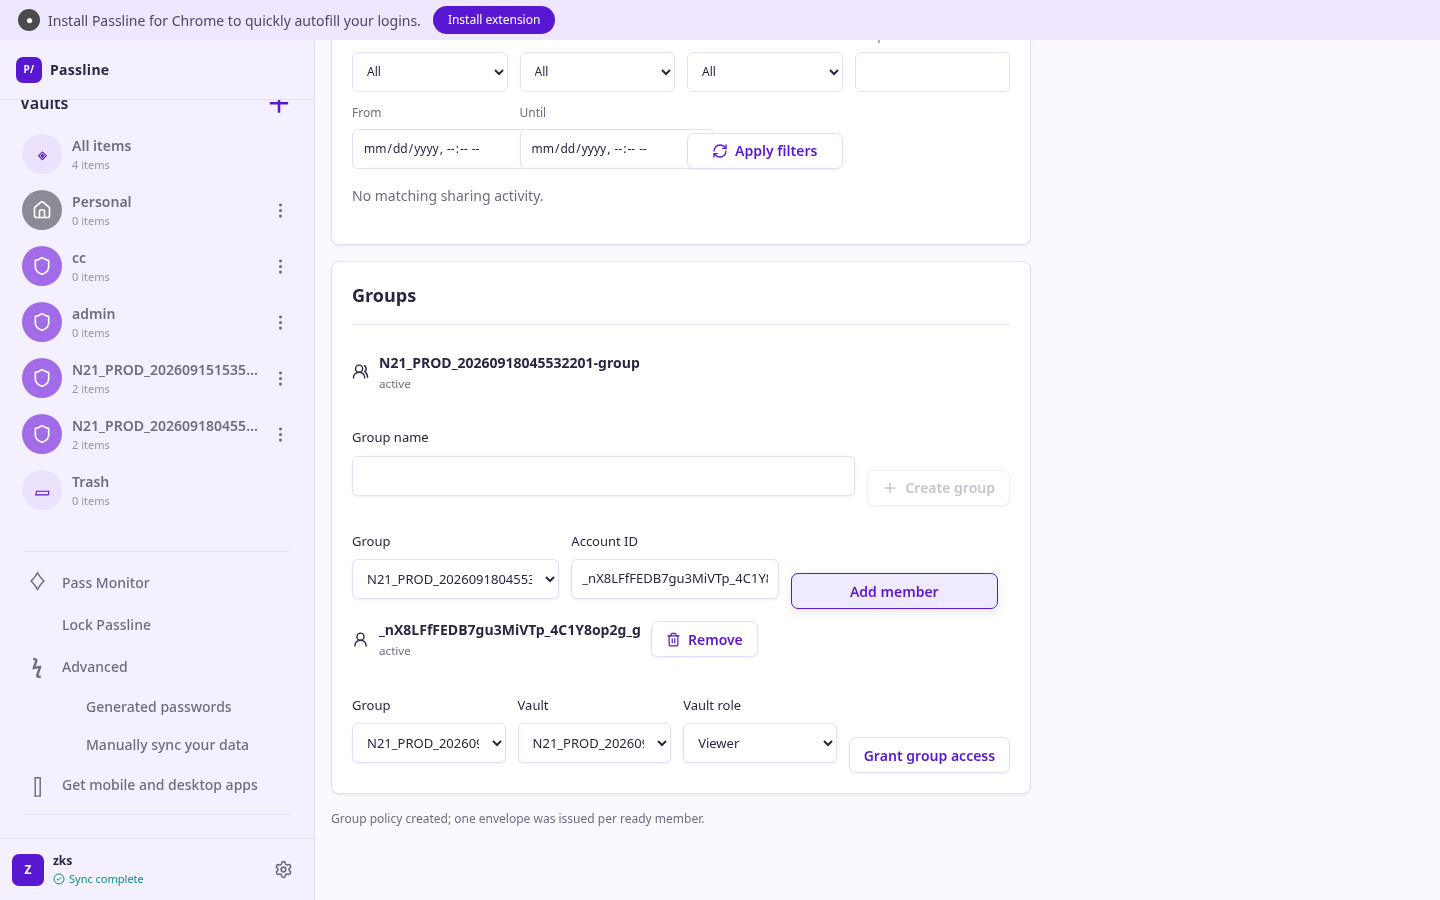
同一个 Vault 既可以授权给具体成员,也可以授权给 Group。两种方式都能让人访问密码,但后续维护成本完全不同。判断标准不是“哪种点起来更快”,而是这份权限跟随岗位还是跟随个人。
长期岗位权限交给 Group
研发、财务、运维或固定项目组需要长期访问同一批 Vault 时,优先把权限授予 Group。成员入职、调岗或离职时,只需调整 Group 成员关系,不必逐个检查每个 Vault。
Group 可以由多位 Owner 维护日常成员变化,同时至少保留一位 Owner。企业管理员负责最终治理,但不需要亲自处理每一次团队人员调整。
临时例外直接授予成员
外部审计、短期支援或只有一人需要的特殊任务,可以直接授予具体成员。直接授权应设置明确目的和复核时间;任务结束后主动撤销,不要让临时权限永久留在账户上。
如果某人已经通过 Group 获得访问,再追加一条相同的直接授权通常没有价值,反而会让他离开 Group 后仍能继续访问。排查“为什么移出组后还能看到 Vault”时,应先检查是否存在直接授权或其他 Group 路径。
角色也要按最小权限选择
只需要读取和复制时授予查看权限;需要维护条目时再增加创建或编辑;只有负责授权的人才需要管理访问。manage_access 与读取密码是不同职责,不应因为某人负责人员管理,就自动让他取得 Vault 内容。
定期从成员视角复核
不要只看 Vault 配置页有哪些 Group,还要查看某个成员最终通过哪些路径获得权限。人员调岗、Group Owner 变化和项目结束后,重点检查直接授权、重复路径与高权限角色。
Organization 的细粒度 Vault 权限仍在持续验收,因此本文标记为方案预览。实际操作以当前部署提供的角色和入口为准,但“岗位用 Group、例外用成员、权限取最小值”的原则可以立即用于权限设计。