
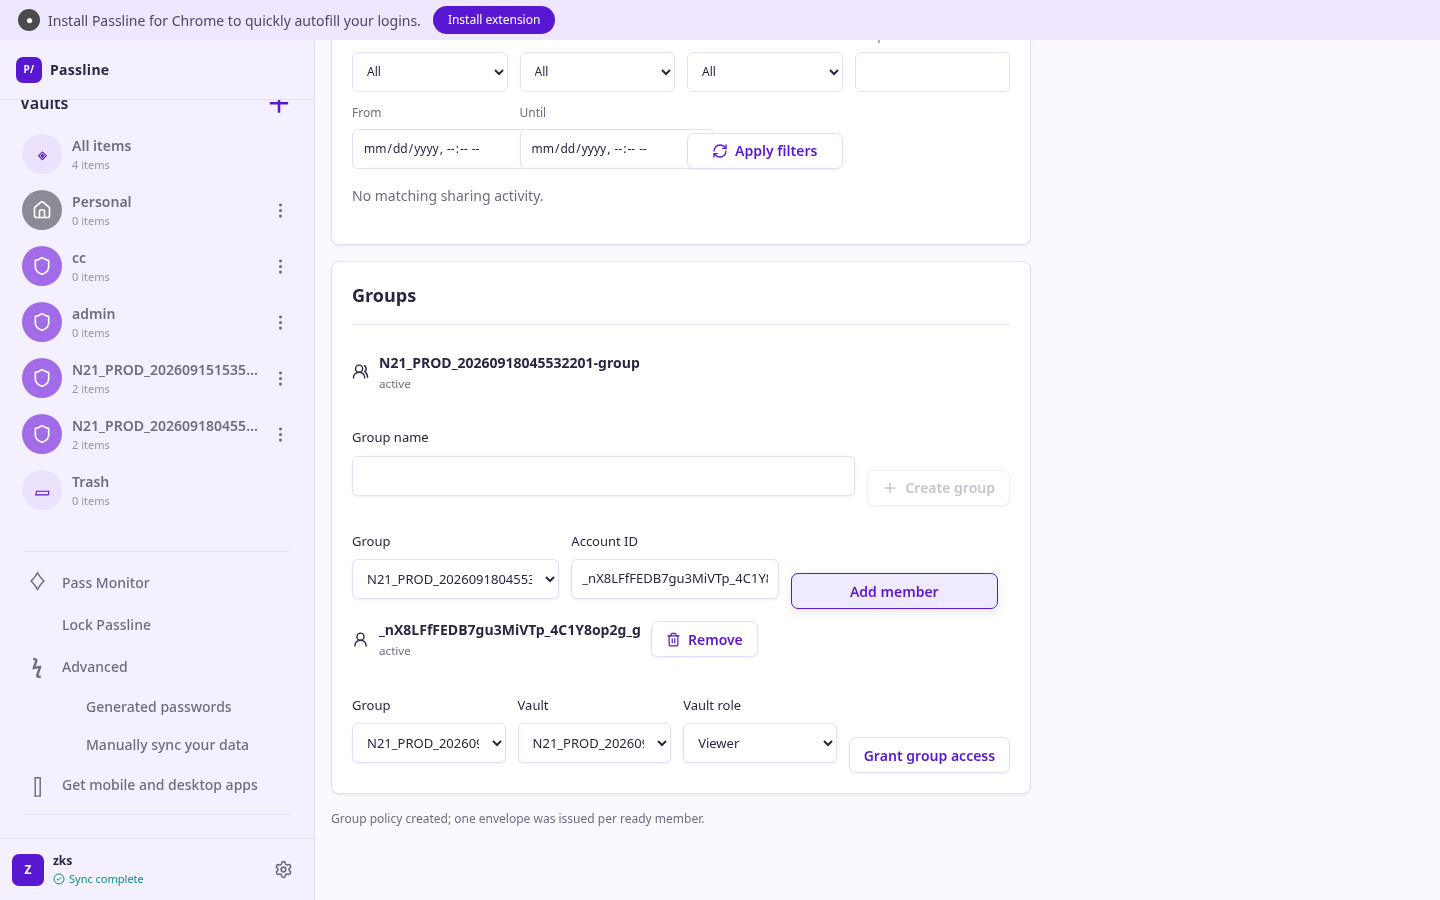
新员工入职时,一次性分享几十条密码既慢又容易漏;员工离职时,再逐条回忆分享过什么则更危险。更清楚的做法是把“属于哪个企业”“属于哪些人员组”和“能访问哪些 Vault”分开管理。
加入企业不等于获得全部密码
成员接受 Organization 邀请后,只是进入企业的管理边界。个人空间仍归本人,企业管理员不会因此看到个人 Vault;成员也不会自动得到所有企业 Vault 的访问权。
管理员或 Group Owner 可以把成员加入研发、财务或项目组。Vault 再向具体成员或 Group 授予查看、编辑或管理权限。这样,新成员进入研发组后,可以继承该组已有的研发 Vault 权限,而不必逐条分享条目。
调岗时优先调整 Group
成员从研发转到财务时,先移出旧 Group,再加入新 Group。通过旧 Group 获得的 Vault 权限会随之取消,通过新 Group 获得的权限则开始生效。
同时检查直接授予给该成员的 Vault 权限,因为它不会随着 Group 变化自动消失。临时项目结束后也应撤销直接授权,避免权限长期累积。
离职需要同时处理账户和数据
离职流程至少包括:从 Organization 移除成员、撤销 Group 与直接 Vault 权限、结束相关会话和设备访问,并检查近期审计记录。企业 Vault 中的密码与附件继续归企业,不会因为成员离开而删除;成员的个人空间也不应被企业接管。
如果离职成员曾经知道某个共享服务的明文密码,仅撤销 xypass 权限还不够。对于生产服务器、财务账户和第三方平台等高风险凭据,还要在目标系统轮换密码、令牌或密钥。
谁负责日常成员变更
企业管理员负责 Organization 边界、关键策略和最终治理;Group 可以有多位 Owner,由最了解团队变化的人维护成员,但至少保留一位 Owner。这样既不把全部操作压给部署管理员,也不会让普通成员随意修改不属于自己的组。
Organization 与完整企业权限正在分阶段交付,因此本文是方案预览。实际操作前,请以当前部署显示的入口和权限为准,并在正式离职流程中保留人工复核。