
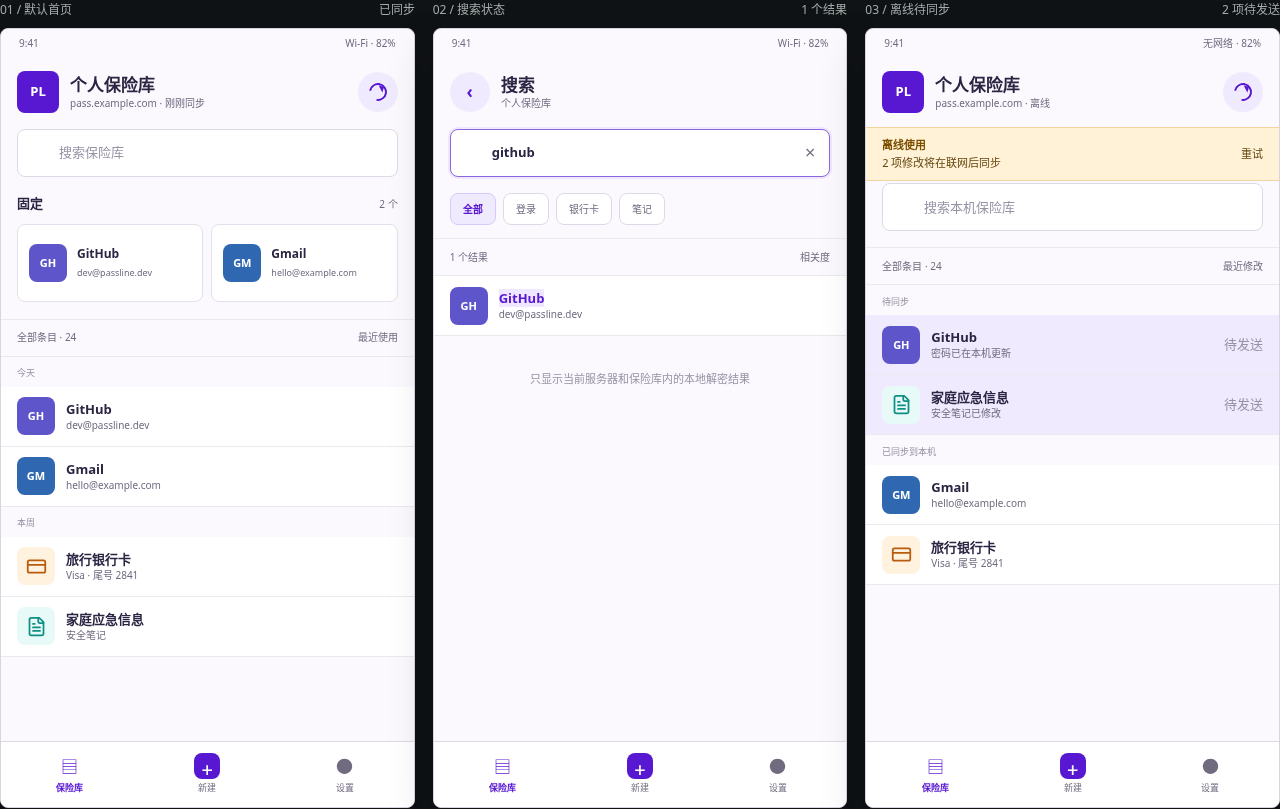
在密码管理器里搜索“银行”或某个邮箱时,关键词本身就可能暴露隐私。xypass 不依赖服务器建立可查询的明文密码索引,而是在当前设备已经解锁的数据中完成筛选。
搜索发生在解锁之后
服务器同步的是加密条目和必要版本信息。输入保险库主密码后,客户端只解开当前账户有权访问的 Vault,并在本地根据标题、网站、用户名、备注或标签匹配结果。搜索框里的内容不需要作为查询参数发送给 Sync API。
因此,已经同步过数据的设备在短暂断网时仍可以搜索本地保险库。新设备如果还没有完成首次同步,就只能搜索已经下载并验证的数据,不能凭空查询服务器上的明文标题。
锁定后不应保留可读结果
锁定保险库会清除活动明文、解密材料和当前搜索结果。页面重新解锁后再从受保护的本地数据恢复可搜索状态。浏览器存储中不应出现一个可以绕过解锁直接读取的明文搜索数据库。
搜索历史也不应被当作普通偏好长期保存,因为它可能比单个条目更集中地暴露用户关心的网站和账户类型。
本地搜索仍有端点风险
当保险库已经解锁时,浏览器必须在内存中持有当前需要展示和筛选的明文。拥有页面读取、调试、键盘或屏幕权限的恶意扩展与受控操作系统,仍可能观察输入和结果。客户端搜索减少了服务器可见信息,但不能替代可信设备、自动锁定和最小浏览器扩展权限。
怎样自行检查
打开开发者工具的 Network 面板,输入一个只存在于保险库中的测试词。正常搜索不应出现携带该词的 API 请求。随后锁定页面,确认结果和详情立即消失;重新打开页面时,应先要求解锁,而不是直接恢复上次的明文列表。
隐私搜索的关键不是页面响应得有多快,而是搜索词和可读索引始终留在已解锁设备的边界内。