
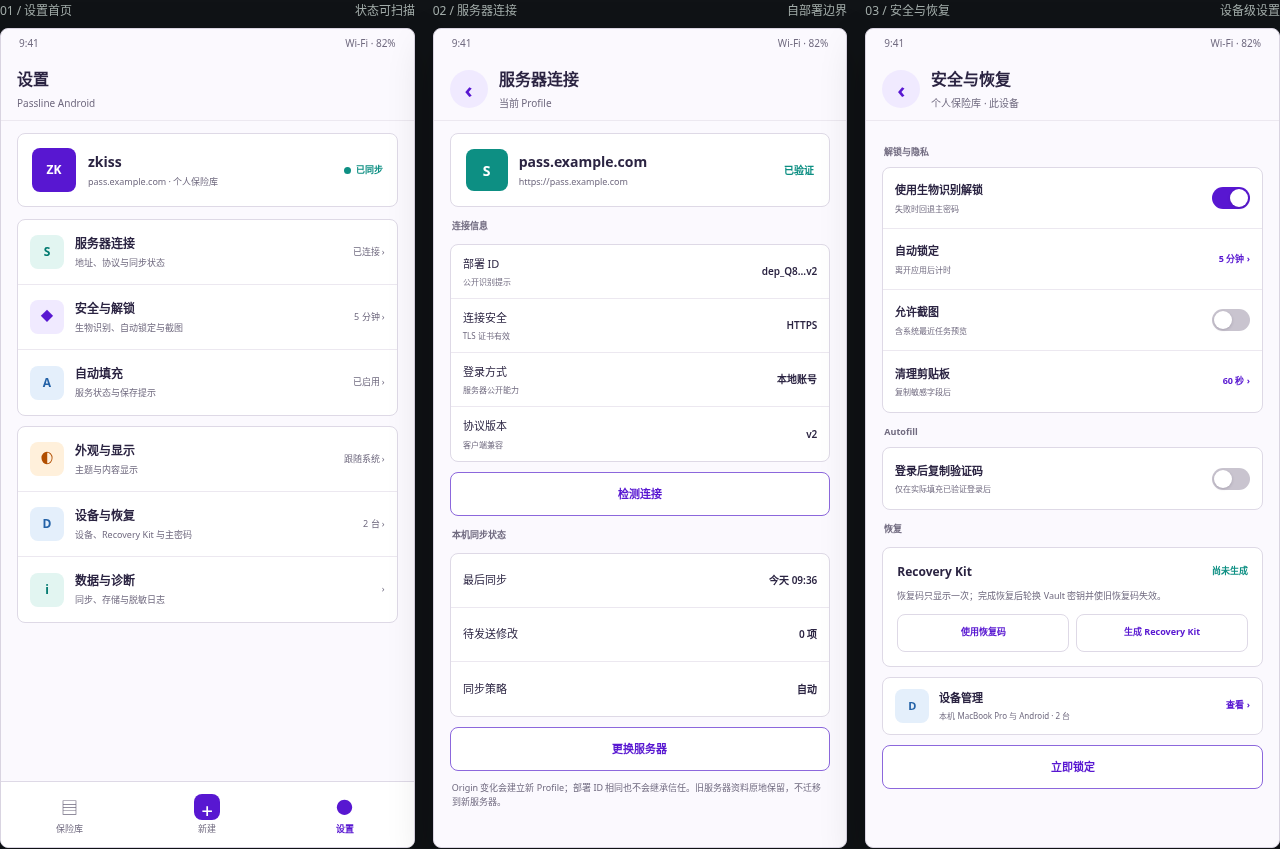
xypass 支持本地账号与 OIDC,不是为了维护两套用户数据,而是让部署者选择身份验证来源。无论使用哪一种方式,个人空间、Organization、Vault、Groups 和加密身份最终都关联到同一个 xypass 账户。
何时使用本地账号
个人、家庭或小团队没有现成 IdP 时,本地账号最直接。部署 Admin 可以邀请用户、启用或暂停账号,并要求账户密码和 MFA。账号密码只用于身份认证,不替代保险库主密码。
何时使用 OIDC
企业已经运行 Keycloak、Entra ID 或其他标准身份提供方时,OIDC 可以复用登录策略、MFA 和人员生命周期。Admin 需要配置 Issuer、Client ID、回调地址,并先测试候选配置再激活,避免一次错误配置锁住所有用户。
不要把 IdP 当成数据所有者
OIDC 提供的稳定用户标识用于建立外部身份绑定,但业务授权仍由 xypass 维护。用户加入哪个 Organization、属于哪些 Groups、能够访问哪些 Vault,不会只依赖可能变化的显示名称或邮箱。
选择标准很简单:没有企业身份基础设施时先用本地账号;已有统一身份系统时用 OIDC,但保留 xypass 自己的账户与授权边界。