
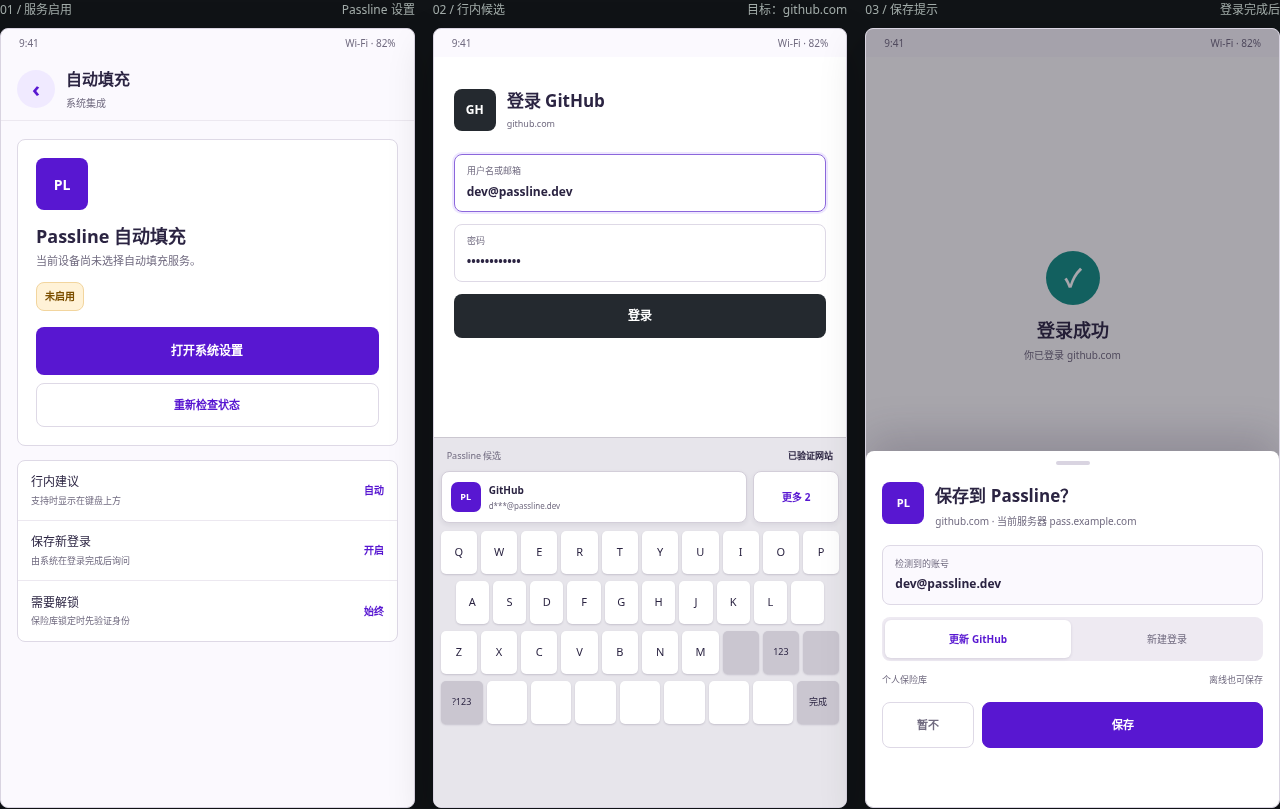
第一次打开密码管理器时,最容易犯的错误是立刻导入全部真实数据,却还没有确认访问地址、恢复方式和同步状态。先用少量测试条目完成下面七件事,再逐步迁移日常账号。
1. 确认你访问的是正确入口
只从部署者公布的 HTTPS 地址进入 Web App,检查域名和证书是否正确。不要从聊天记录里的陌生链接输入账户密码、保险库主密码或动态验证码。部署后台与日常使用入口应当使用不同域名或明确隔离的路径。
2. 分清账户密码和保险库主密码
账户密码用于登录同步服务,保险库主密码只在设备上解密数据。二者应使用不同的强密码,并分别保存恢复信息。看到“重新登录”和“解锁保险库”时,不要把它们当成同一步骤。
3. 先创建一个测试条目
保存一个不含真实秘密的登录条目,填写名称、网站和测试账号。随后锁定保险库再重新解锁,确认条目仍能读取,创建时间与最近修改时间也符合预期。
4. 熟悉生成、复制和自动清理
用密码生成器创建一段随机密码,确认保存前后的值没有被截断。复制密码后留意剪贴板清理提示。动态验证码和附件只在确有需要时添加,避免把同一份恢复材料同时放在同一个保险库中。
5. 保护账户登录
如果部署启用了 MFA,为账户绑定身份验证器并离线保存恢复码。检查安全活动中的设备和会话,撤销不再使用的设备。MFA 保护账户登录,但不能替代保险库主密码。
6. 在第二台设备验证同步
用同一账户登录另一台受信设备,再输入相同的保险库主密码。创建一个测试变更并等待同步完成,确认两台设备都能看到一致结果。遇到冲突时先查看提示和版本历史,不要重复覆盖。
7. 完成一次个人导出检查
创建一次加密导出,确认文件保存位置、打开所需的密码或密钥,以及附件是否包含在所选导出方式中。导出文件本身仍然敏感,不要放进公开网盘或聊天记录;过期副本也要及时删除。
完成这些步骤后,再导入真实密码并逐批检查。这样即使某一步配置不正确,影响的也只是测试数据,而不是整个数字生活。负责自部署服务器的管理员还需要另外完成备份与恢复检查,它和个人导出不是同一件事。