
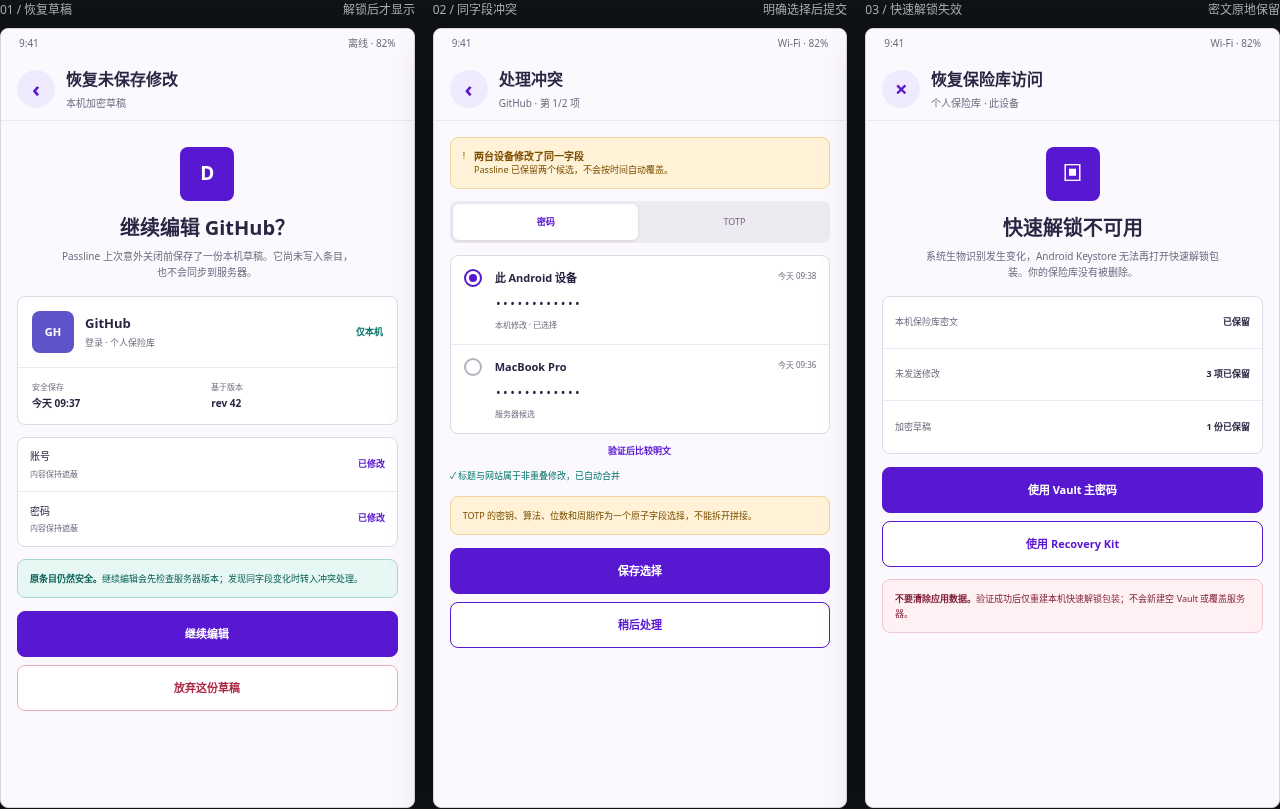
端到端加密并不意味着服务器只能保存一个无法管理的大文件。你可以把同步想成寄送上锁的箱子:服务器能读取收件人、箱子编号和先后顺序,但箱内的标题、用户名、密码和备注只有已授权设备能够打开。
服务器负责顺序,不负责内容
每台设备会记住自己已经同步到哪里。再次联网时,服务器只返回之后发生的加密变更,包括新增、修改和删除。搜索网站、判断字段含义和显示条目都在解锁后的设备上完成。
同时修改时不会静默覆盖
如果电脑和手机同时修改同一条目,服务器可以根据版本判断两次修改发生了冲突,却不需要看懂密码内容。客户端随后让用户比较两个版本;网络超时后的重复提交也不会凭空生成多份条目。
分享权限和解密能力分开
服务器先检查当前账户是否有权取得某个 Vault 的密文,设备再使用获得授权的密钥解开内容。管理员可以撤销成员或设备,但不会因此得到保险库主密码。
服务器仍然会知道什么
账户、设备、加密对象大小、版本、同步时间和删除状态属于运行服务所需的元数据。它们不能直接还原密码,但也不是“零信息”。更完整的边界可以继续阅读服务器能看到什么、看不到什么。
同步安全的关键不是一句“全部加密”,而是明确哪些内容始终锁在箱子里、哪些标签必须留在箱外,以及用户怎样撤销不再可信的设备。